7-Zip-Sicherheitslücke mit Proactive Remediation beheben
- Florian Salzmann
- Veröffentlicht am 21 Apr, 2022
- Aktualisiert am 13 Jul, 2026
- 02 Mins read
- Microsoft Intune,Proactive Remediations,Vulnerability
Durch die 7-Zip Vulnerability (CVE-2022-29072) besteht möglicherweise die Möglichkeit, Prozesse mit erhöhten Rechten auszuführen. Das Ganze kannst du am schnellsten beheben, indem du die Datei “7-zip.chm” im Programm-Verzeichnis löschst. Dies kannst du manuell machen oder die 7-Zip Vulnerability mit den nachstehenden Proactive Remediation Scripts beheben.
** DISPUTED ** 7-Zip through 21.07 on Windows allows privilege escalation and command execution when a file with the .7z extension is dragged to the Help>Contents area. This is caused by misconfiguration of 7z.dll and a heap overflow. The command runs in a child process under the 7zFM.exe process, NOTE: multiple third parties have reported that no privilege escalation can occur.
Beschrieb CV, https://www.cve.org/CVERecord?id=CVE-2022-29072
Proactive Remediations für 7-zip Vulnerability erstellen
Erstellen kannst du das Paket im Endpoint Manager / Intune unter “Reports > Endpoint analytics > Proactive remediations” + Create script package.
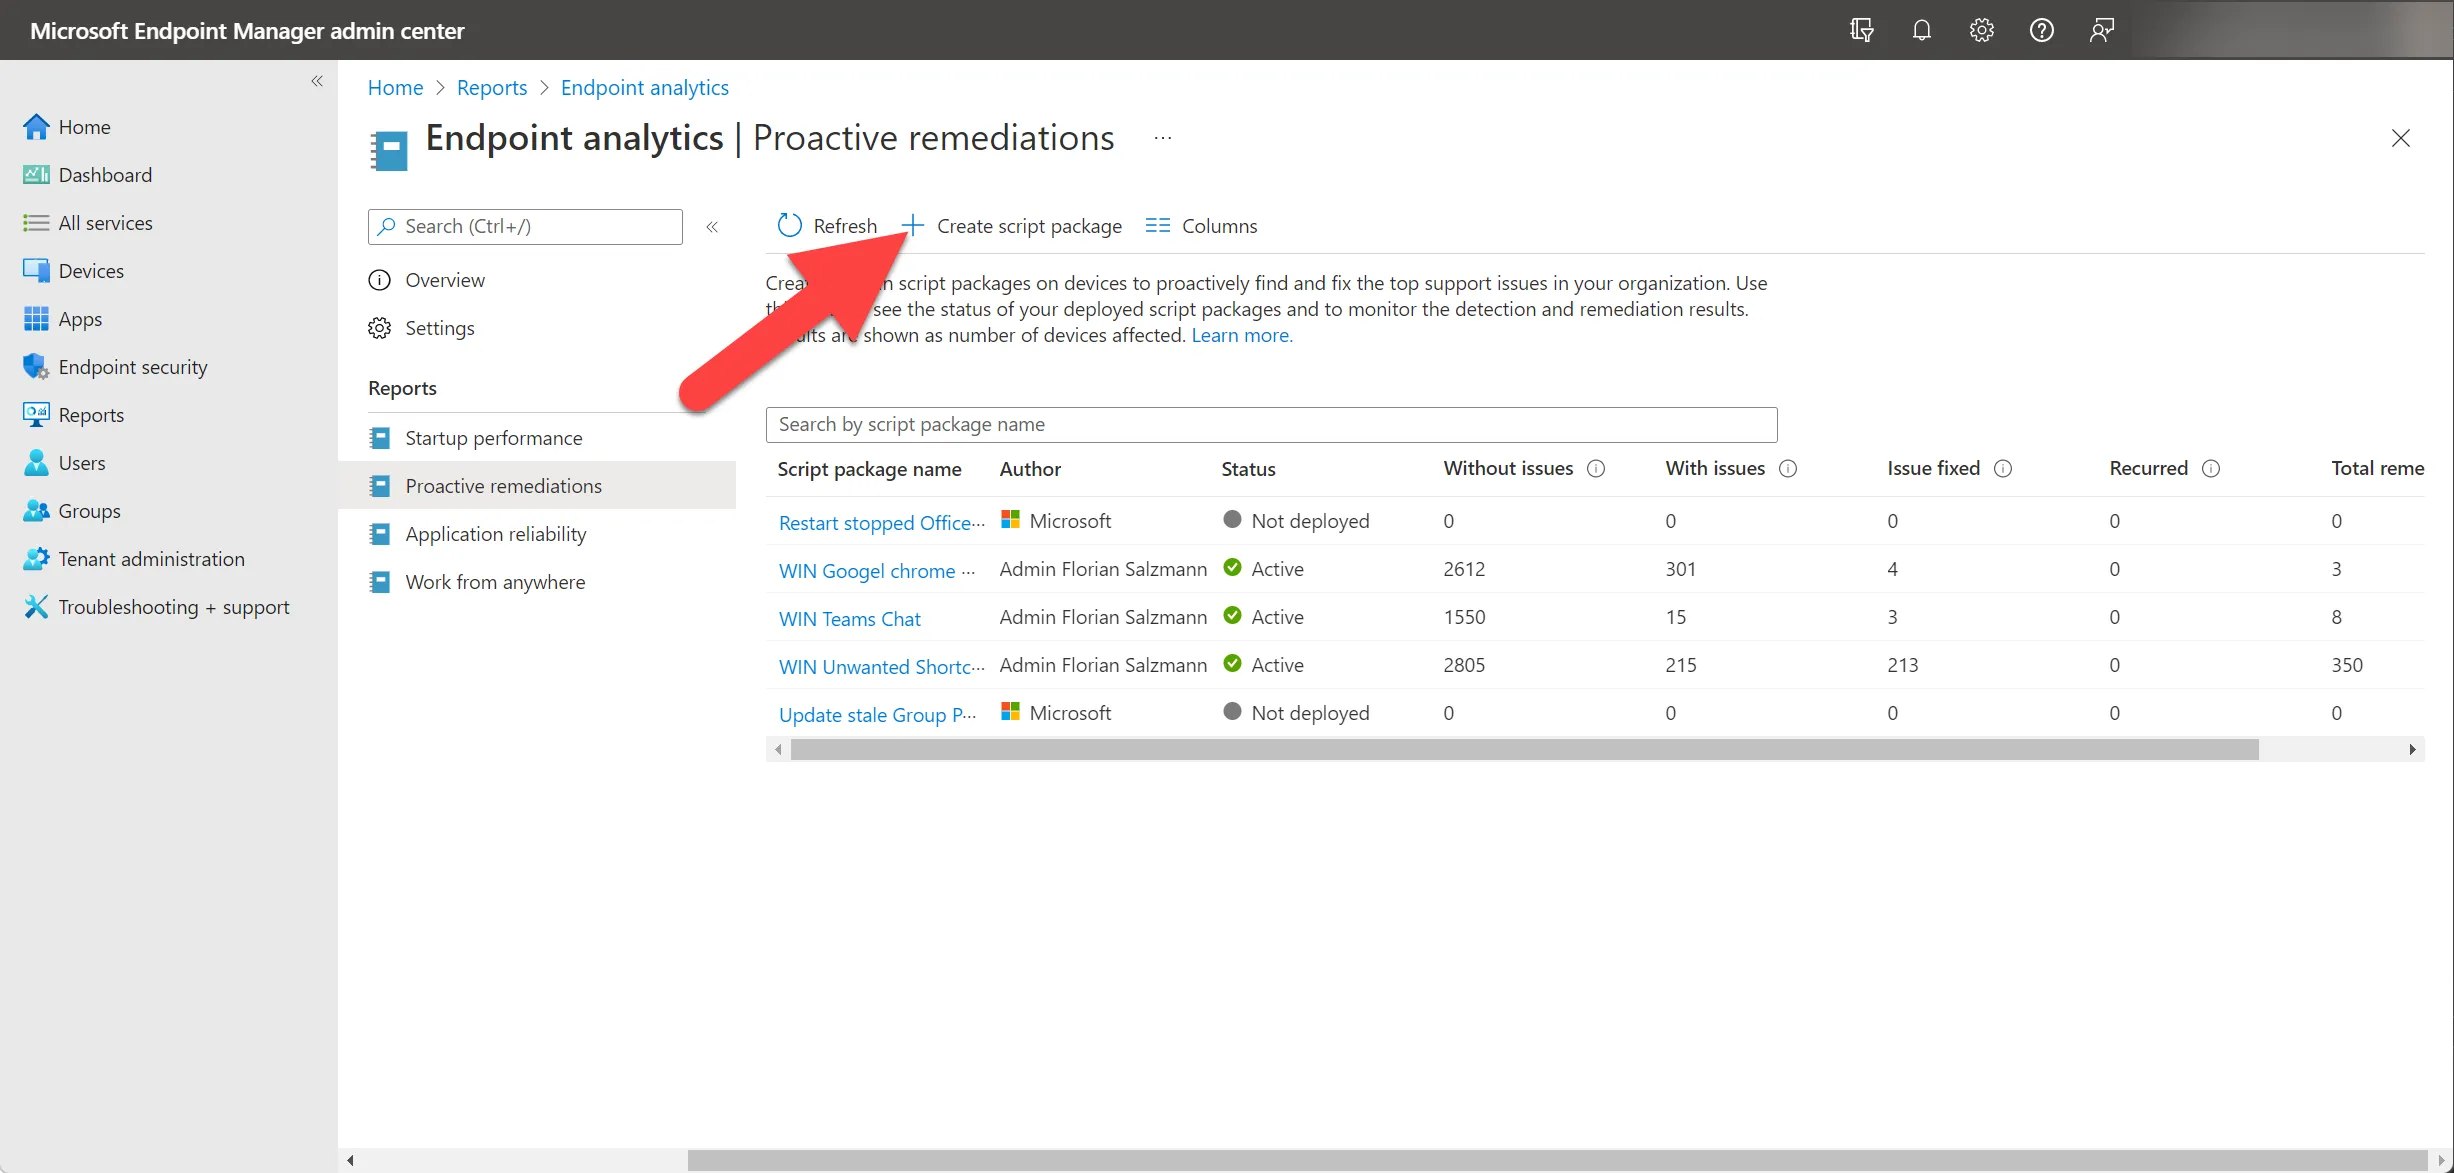
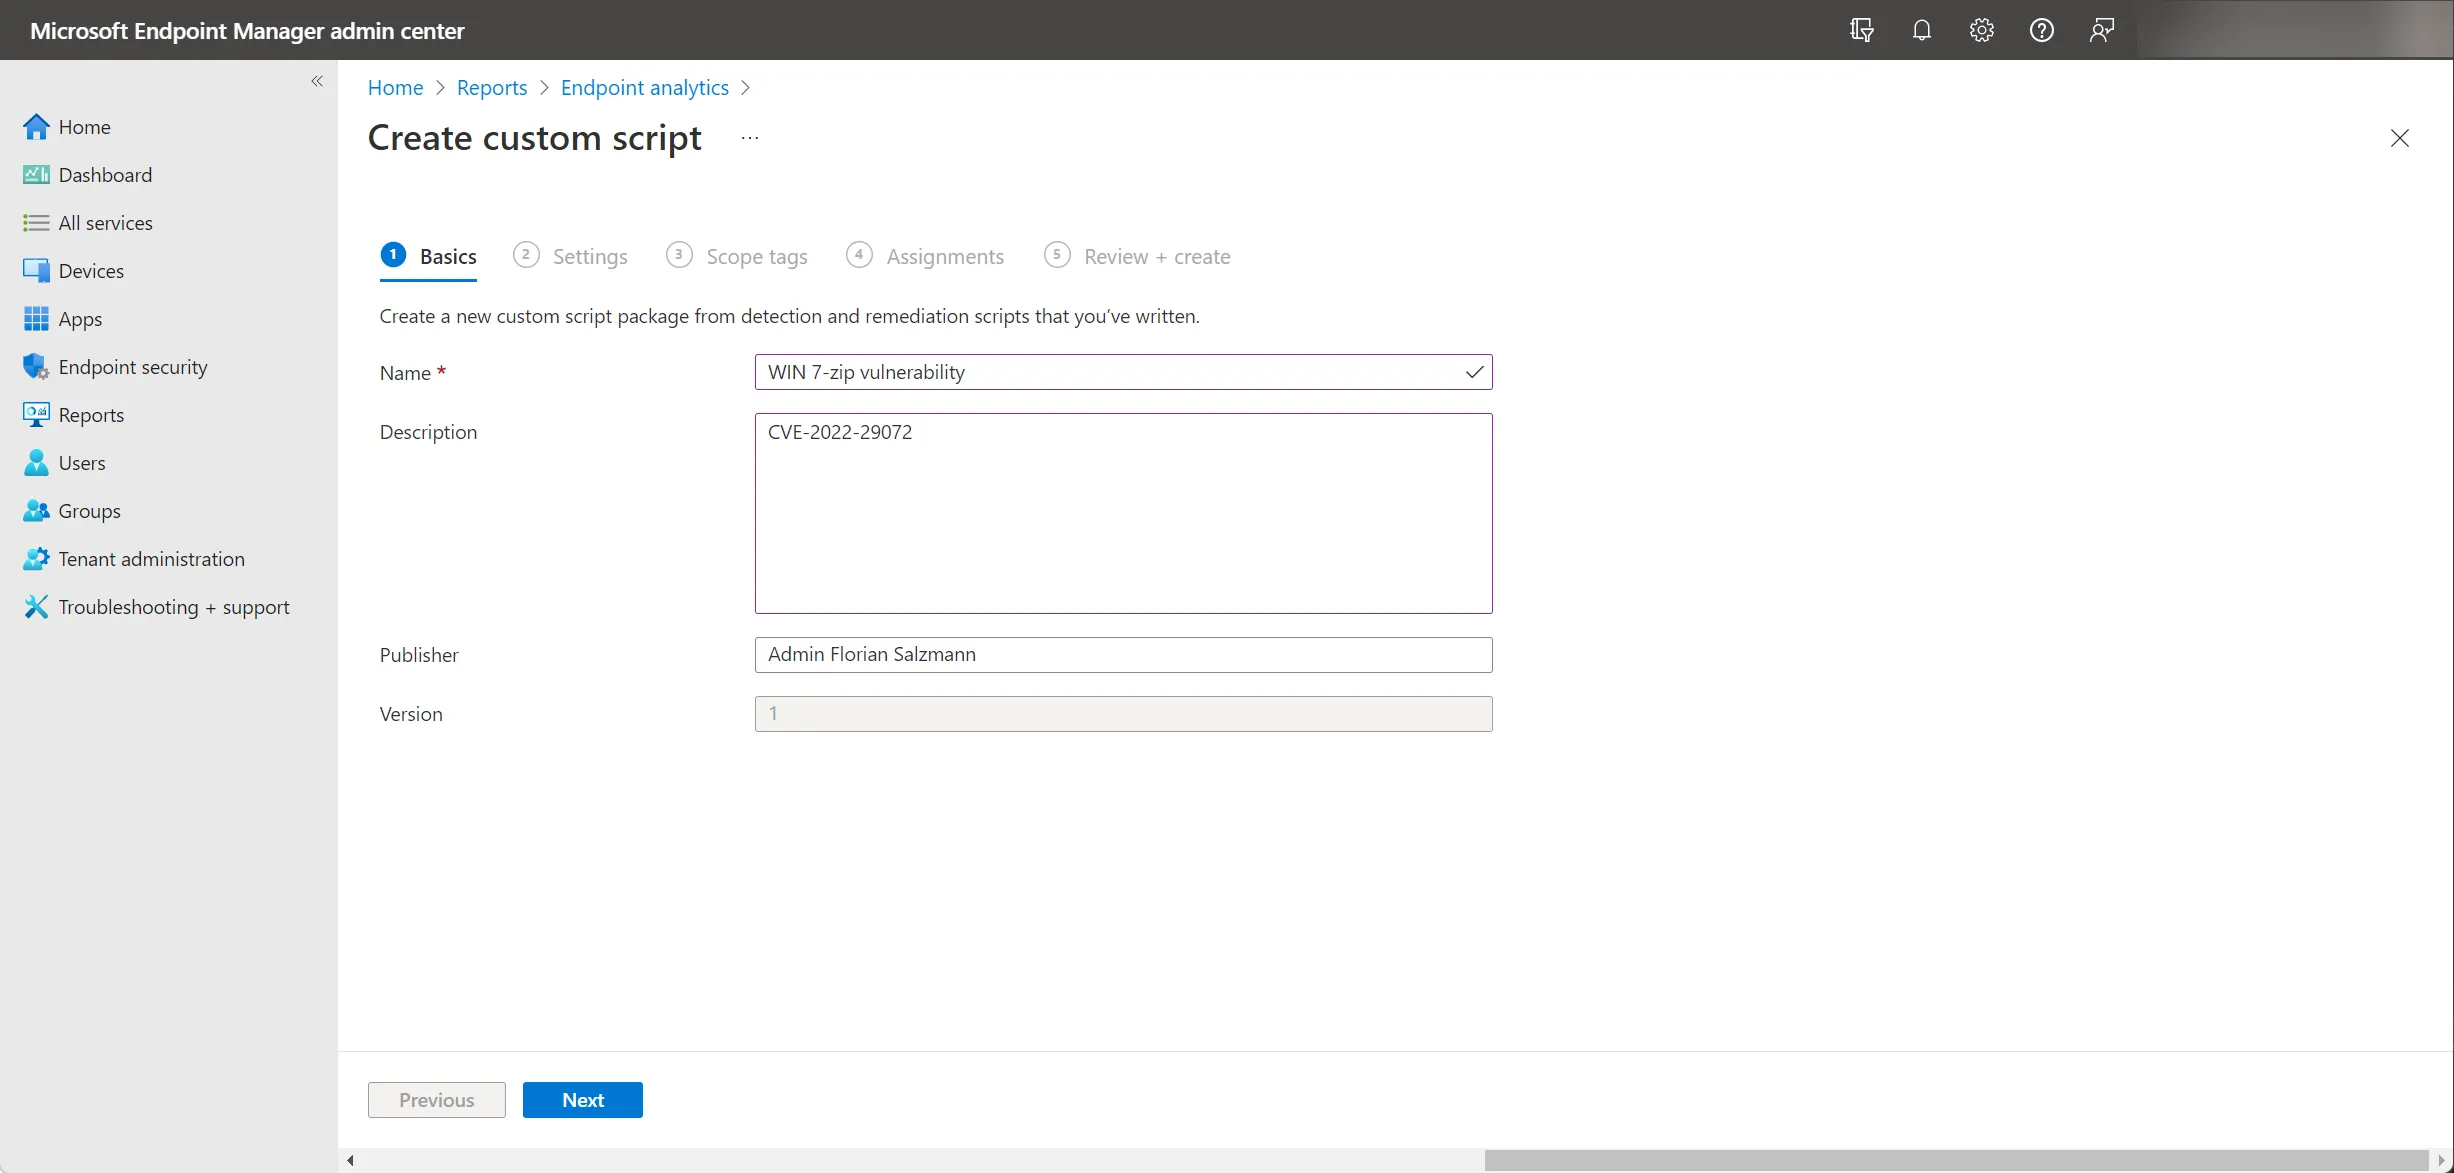
Dem Script Paket geben wir einen aussagekräftigen Namen und eine optionale Beschreibung:
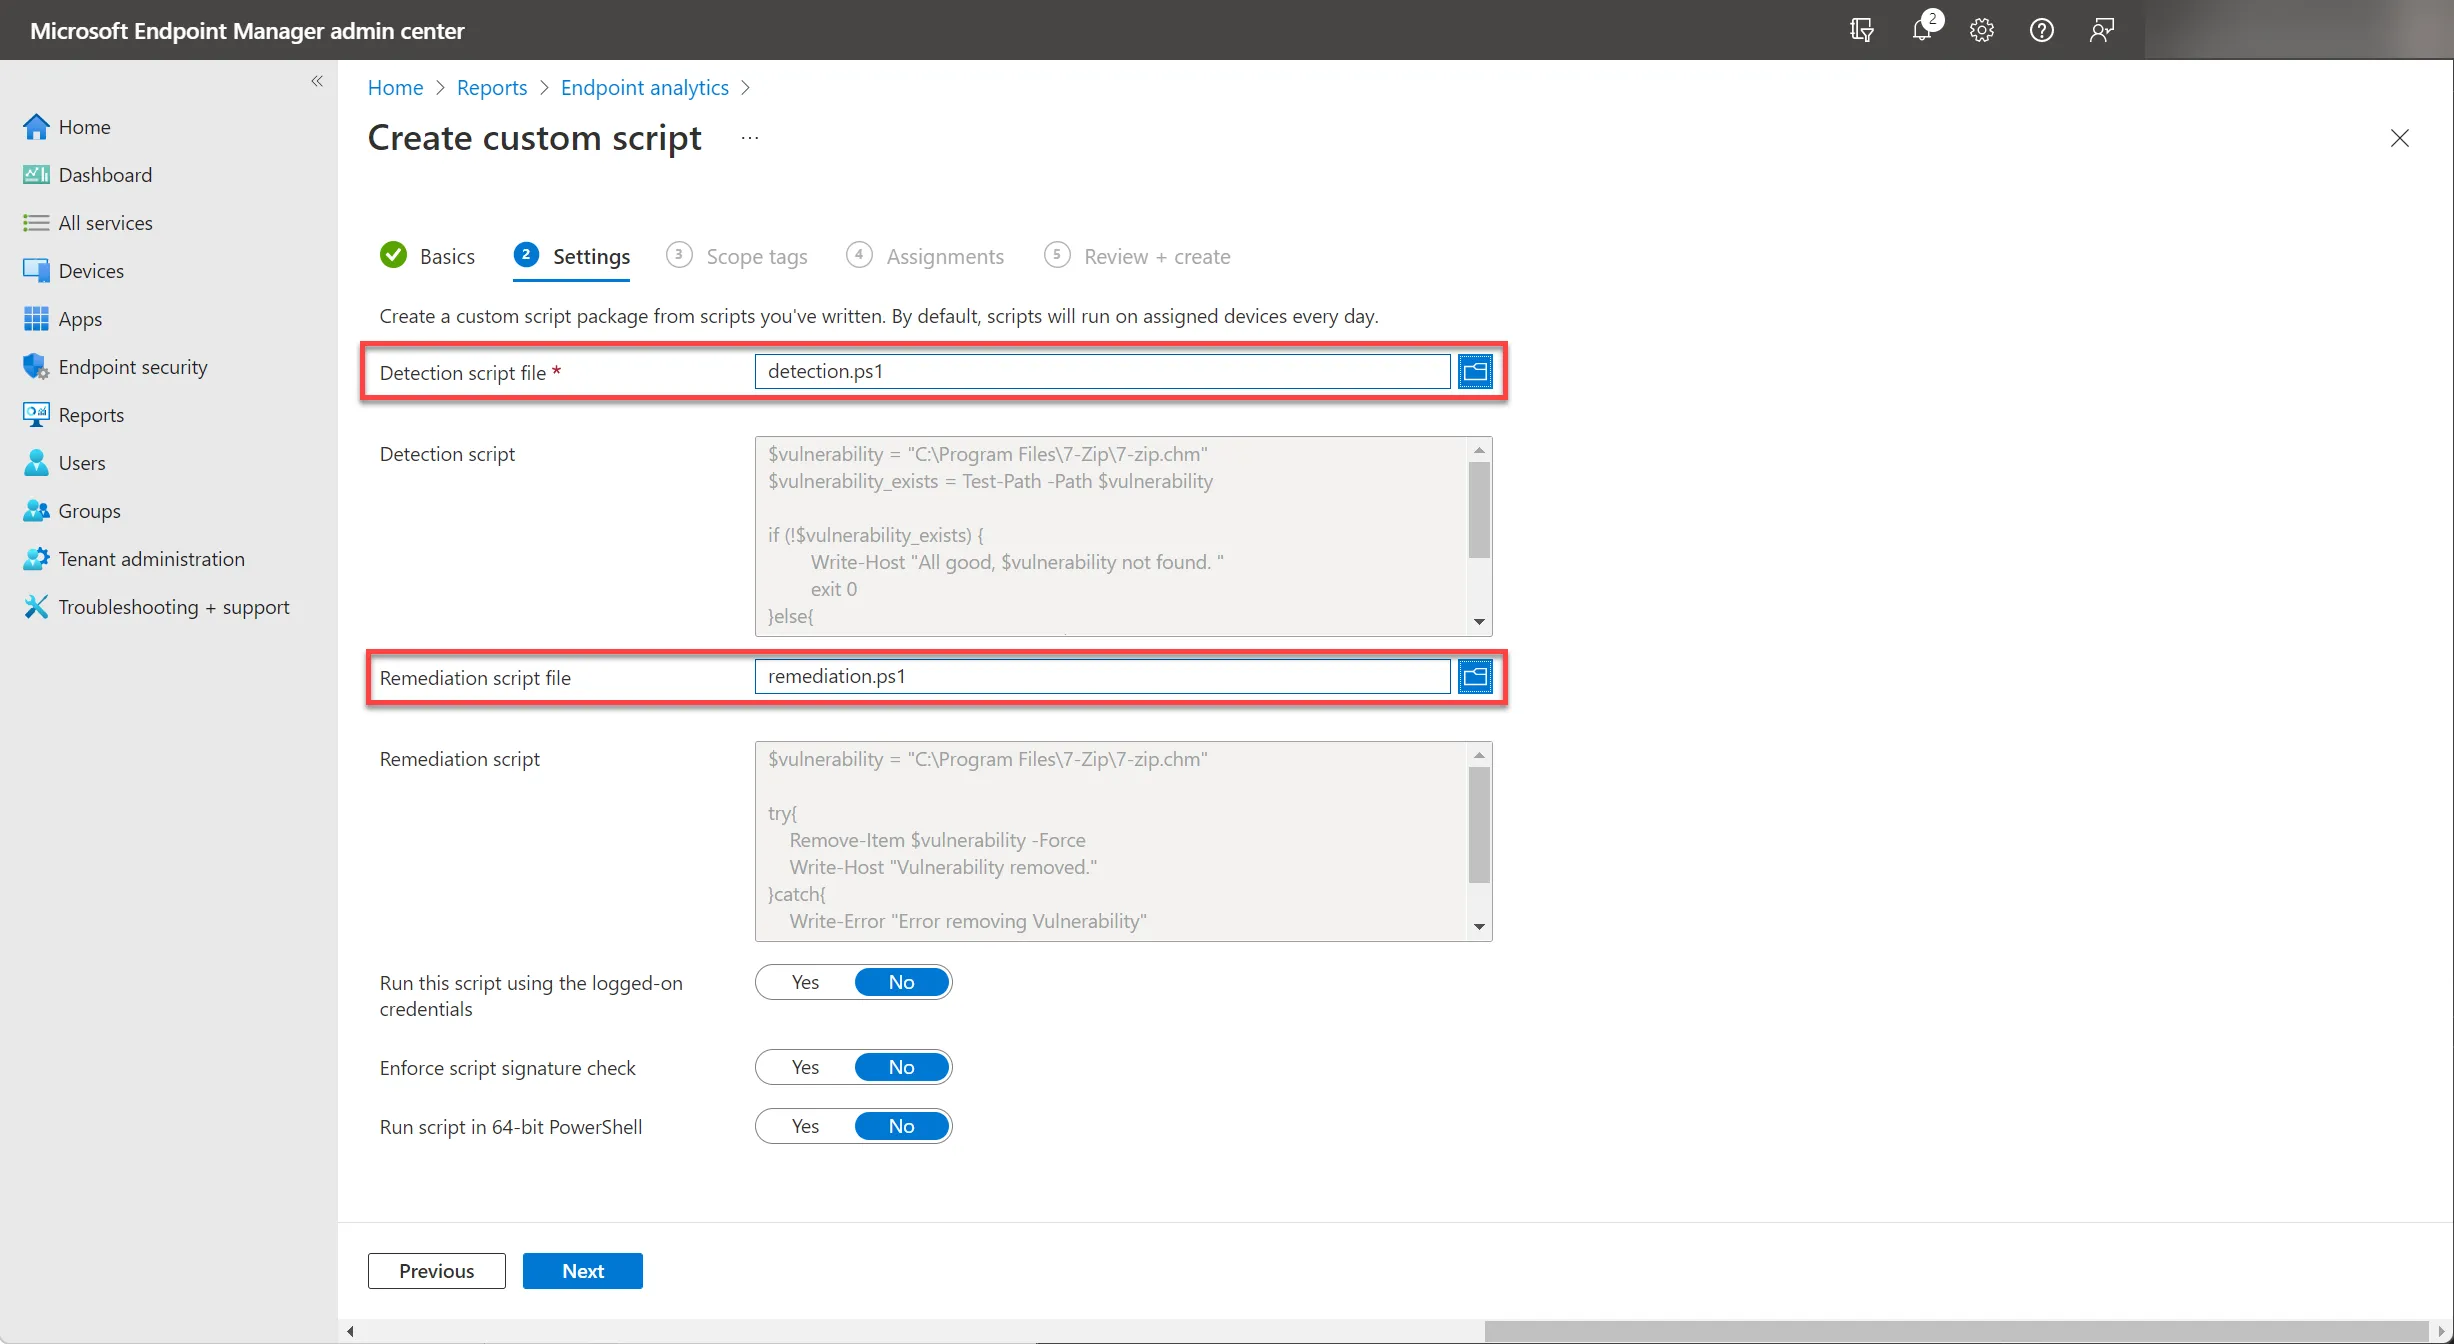
Im folgenden Schritt lädst du das Detection- und Remediation-Script aus meinem GitHub hoch.
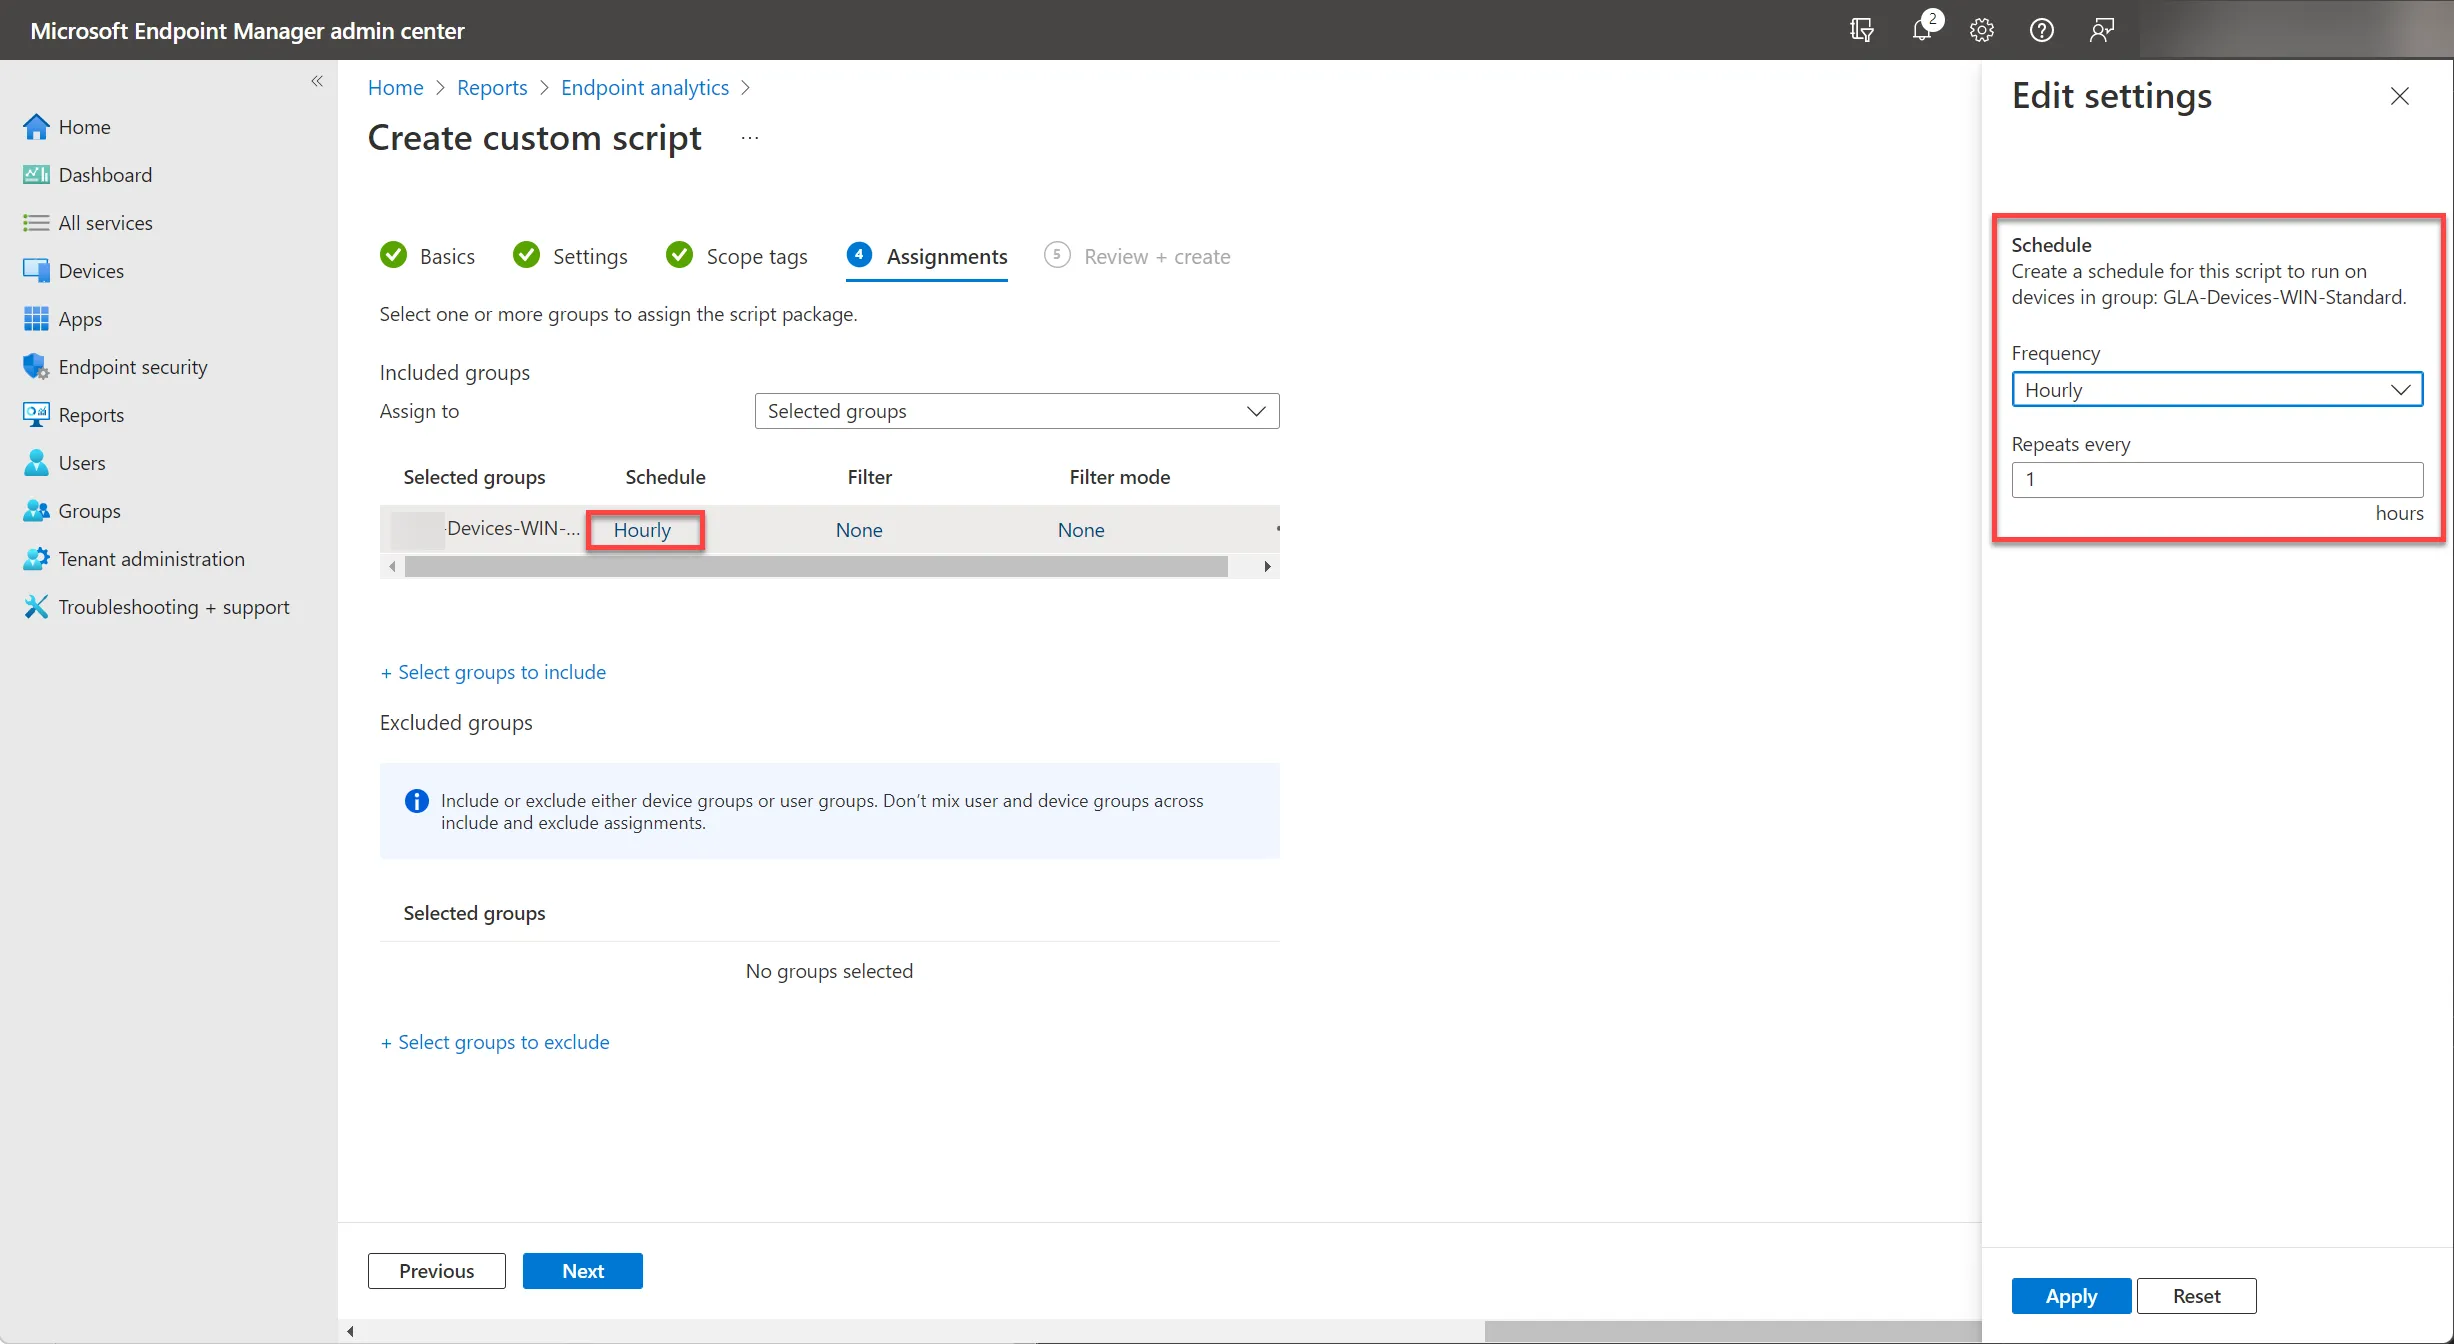
Bei der Zuweisung wähle ich eine hohe Ausführungsrate, um sicherzustellen, dass die Lücke schnell behoben ist. Das Paket kann, sobald die Lücke komplett geschlossen ist, wieder entfernt werden.
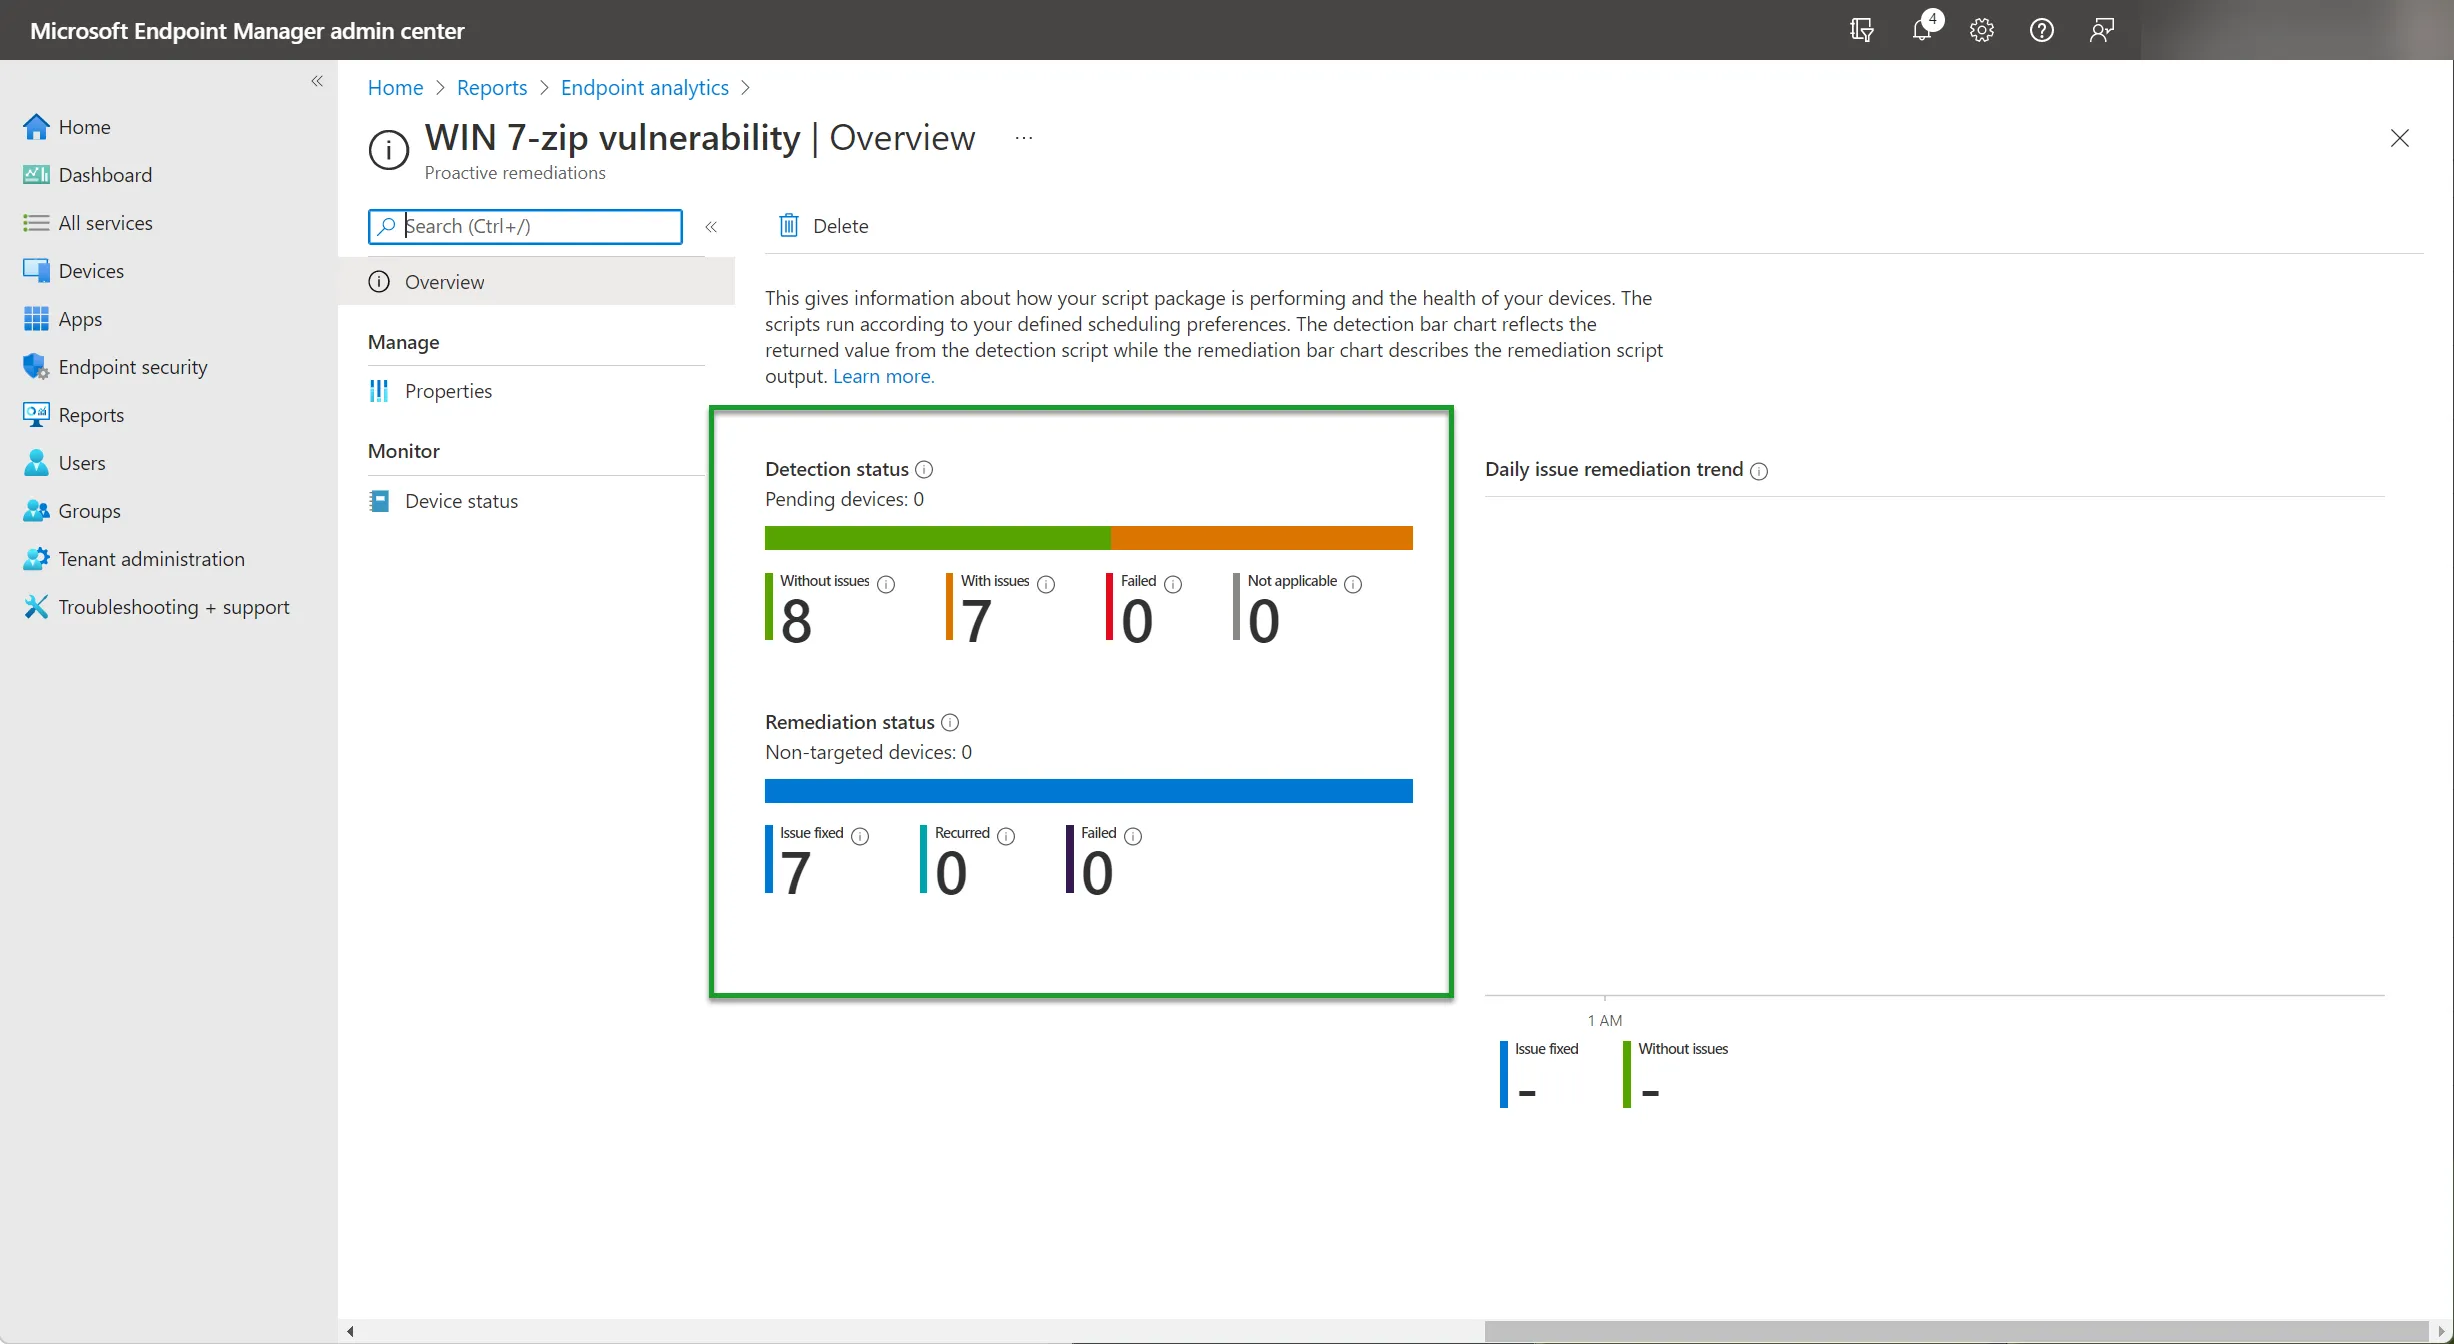
Nun hast du das Proactive Remediation Packet für die 7-Zip Vulnerability verteilt und musst nur noch warten, bis die Ausführung auf den Geräten durch ist.
Das Resultat sieht anschliessend so aus:
Prüfen, welche 7-Zip-Version tatsächlich installiert ist
Bevor du die Remediation flächendeckend ausrollst, lohnt sich ein Blick darauf, wie viele Geräte überhaupt betroffen sind. Die installierte Version lässt sich schnell über den Registry-Key HKLM:\SOFTWARE\7-Zip\Path64 (bzw. Path bei 32-Bit-Installationen) prüfen und mit der Versionsangabe in den Dateieigenschaften von 7z.exe abgleichen - alles unter 21.07 solltest du remedieren.
Ist das Löschen von “7-zip.chm” eine dauerhafte Lösung?
Nicht wirklich - es ist ein Workaround, der die verwundbare Help-Datei entfernt, damit der Drag-and-Drop-Angriffsweg nicht greift, patcht 7-Zip selbst aber nicht. Sobald du eine 7-Zip-Version neuer als 21.07 über deine normale App-Verteilung (Win32 App oder den Intune Win32 Deployer) ausrollen kannst, tu das stattdessen und entferne danach das Proactive-Remediation-Paket, da das Update den Workaround vollständig ablöst.