Azure AD Connect Fehler: permission-issue 8344 beheben
- Florian Salzmann
- Veröffentlicht am 20 Apr, 2023
- Aktualisiert am 28 Aug, 2023
- 02 Mins read
- Microsoft Intune
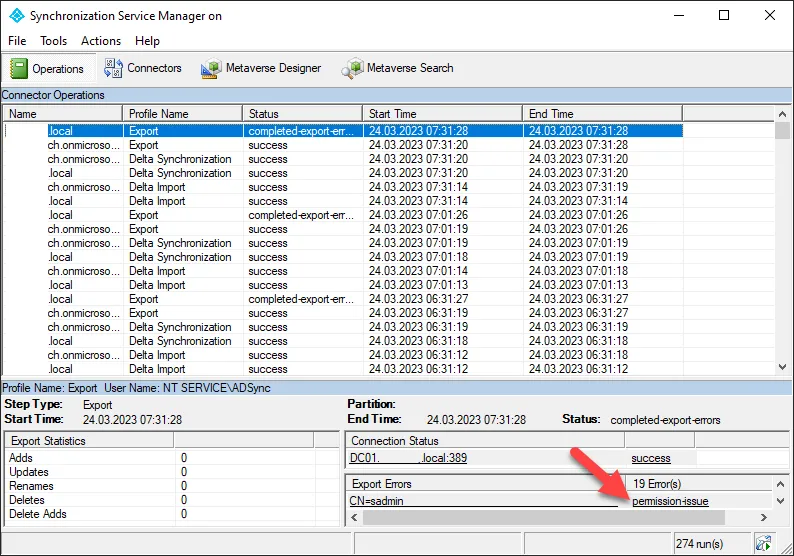
Der Error “permission-issue” mit dem Fehlercode / Error 8344 im Azure AD Connect kann zwei Ursachen haben. Die eine ist nicht direkt ein Error, sondern mehr eine Sicherheitsvorkehrung, die andere hat tatsächlich mit Berechtigungen zu tun.
Der Fehler sieht so aus:
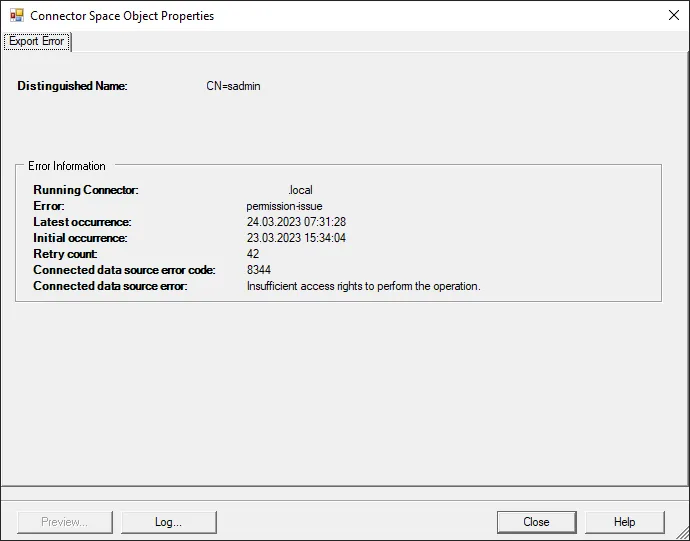
Grund 1, Sicherheit (Administrator)
Diesen Grund habe ich bisher noch nirgend offiziell gesehen, aber schon in zwei neuen Umgebungen angetroffen. Benutzer, welche in der “Domain Administrator” oder “Enterprise Administrator” Gruppe waren, wurden nicht synchronisiert und mit dem Fehler 8344 angezeigt.
Da hatte ich natürlich nichts dagegen! Denn Benutzer mit Administratoren Berechtigungen in der lokalen Domäne sollen auch nur dort genutzt werden. Es gibt keinen Grund, diese auch im Azure AD mit allenfalls sogar dort Adminrechten zu verwenden.
In diesem Fall ist es entweder die Benutzer aus der Gruppe zu entfernen oder sie in eine nicht synchronisierte OU zu verschieben.
Grund 2, AD Berechtigungen
Handelt es sich nicht um den ersten Grund, tritt der “permission-issue” Fehler (8344) im Azure AD Connect meist nach der Aktivierung des “Passwort Syncs” beziehungsweise beim Ändern der Sign-in Optionen auf. Dies weil das Dienstkonto, welches du angegeben hast, oder in einem früheren Schritt automatisch erstellt worden ist, nicht über die richtigen/notwendigen Berechtigungen verfügt.
Ergänzen/Prüfen kannst du die Berechtigungen wie folgt:
- Rechtsklick auf den Domainforest (Bsp. ad.scloud.work)
- Im Security Tab via Advanced die Berechtigungen des Serviceaccounts sicherstellen:
(Automatisch erstellter heisst MSOL_randomID)- Replicate Directory Change
- Replicate Directory Changes All
- Change Password
- Reset Password
- Falls auf einer OU die Berechtigungsvererbung ausgeschaltet ist, müssen diese auch dort vergeben werden.
- Fertig
Permission-Referenz: Azure AD Connect: Accounts and permissions - Microsoft Entra | Microsoft Learn
Du kannst den User auch “einfach” in die Domain Admin Gruppe packen, dann wird es ebenfalls funktionieren. Mach das aber NICHT!
Seit der Version 1.4.x kann ein solcher Account (Domain oder Enterprise Admin) nicht mehr während des Setups hinterlegt werden.