Point and Print mit Intune konfigurieren
- Florian Salzmann
- Veröffentlicht am 02 Nov, 2022
- Aktualisiert am 14 Feb, 2024
- 02 Mins read
- Microsoft Intune
Seit den Print Nightmare Updates im vergangenen Jahr (2021) hat sich einiges in der Verteilung der Drucker geändert. Dies hat damit zu tun, dass Microsoft zusätzliche Schutzmechanismen zur Prävention eingeführt hat. Dass die Verteilung und Installation von Treibern via Druckserver wieder funktioniert, kann man “ganz einfach” einen Registry Key setzte, das via Intune oder GPO. Aber ACHTUNG, damit ist ein Grossteil der Lücke wieder offen. Wenn du aber weisst wie kannst du die “Point and Print”-Richtlinien, mit den richtigen Einstellungen und Intune verteilen.
Weitere Infos zum Exploit: CVE-2021-34527 - Security Update Guide - Microsoft - Windows Print Spooler Remote Code Execution Vulnerability
Alles erlauben - RestrictDriverInstallationToAdministrators
Mit dem Deaktivieren der Installation von Treibern nur durch Administratoren, funktioniert das Verbinden wieder. Aber eben, damit ist auch die Sicherheitslücke, durchwelche Print Nightmare gross geworden ist wieder offen. Darum sind auch alle nachstehenden Schritte nötig (auch wenn nach dem setzten dieses Keys alles funktioniert).
| Key | Path | Value | Type |
|---|---|---|---|
| RestrictDriverInstallationToAdministrators | HKLM:\Software\Policies\Microsoft\Windows NT\Printers\PointAndPrint | 0 | DWord |
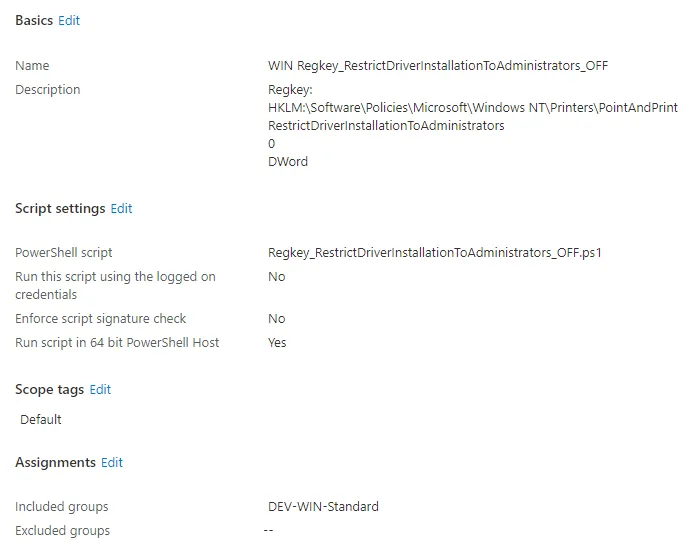
Um diesen Registry Key zu verteilen, musst du in Intune ein PowerShell Script unter “Devices > Windows > PowerShell scrips” hochladen. Das vorbereitete Script habe ich dir auf GitHub abgelegt:
Hier ein Beispiel der Verteilung:
Point and Print Restriction
Um die Sicherheit wieder hochzuschrauben, nehmen wir den Benutzern das Recht, Installationen durchzuführen, für alle unbekannten Server und nicht Drucker-Treiber, wieder weg.
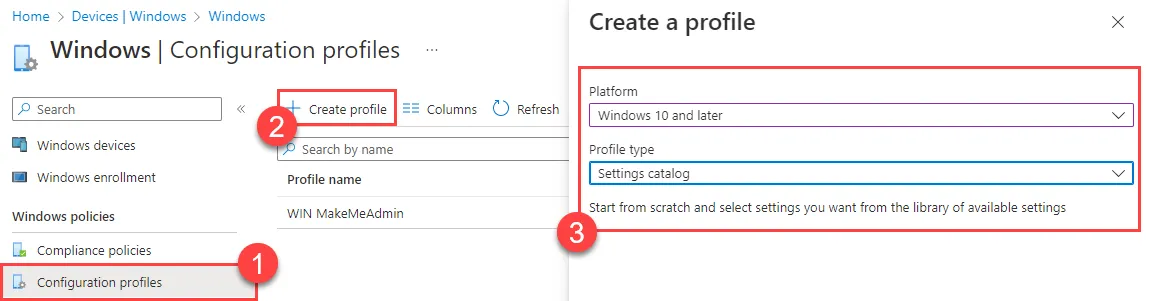
Für das erstellen wir eine neue Konfigurationsrichtline (Settings catalog):
Devices > Windows > Configuration profiles
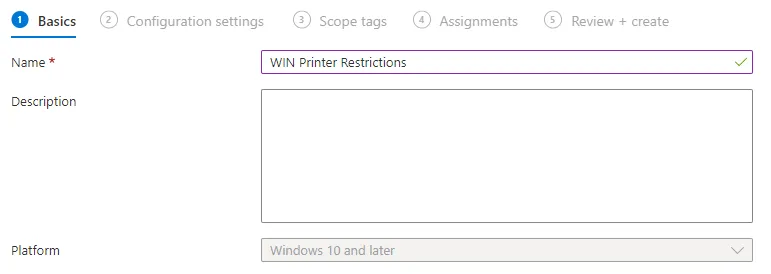
Diese geben wir einen aussagekräftigen Namen, beispielsweise “WIN Printer Restrictions”.
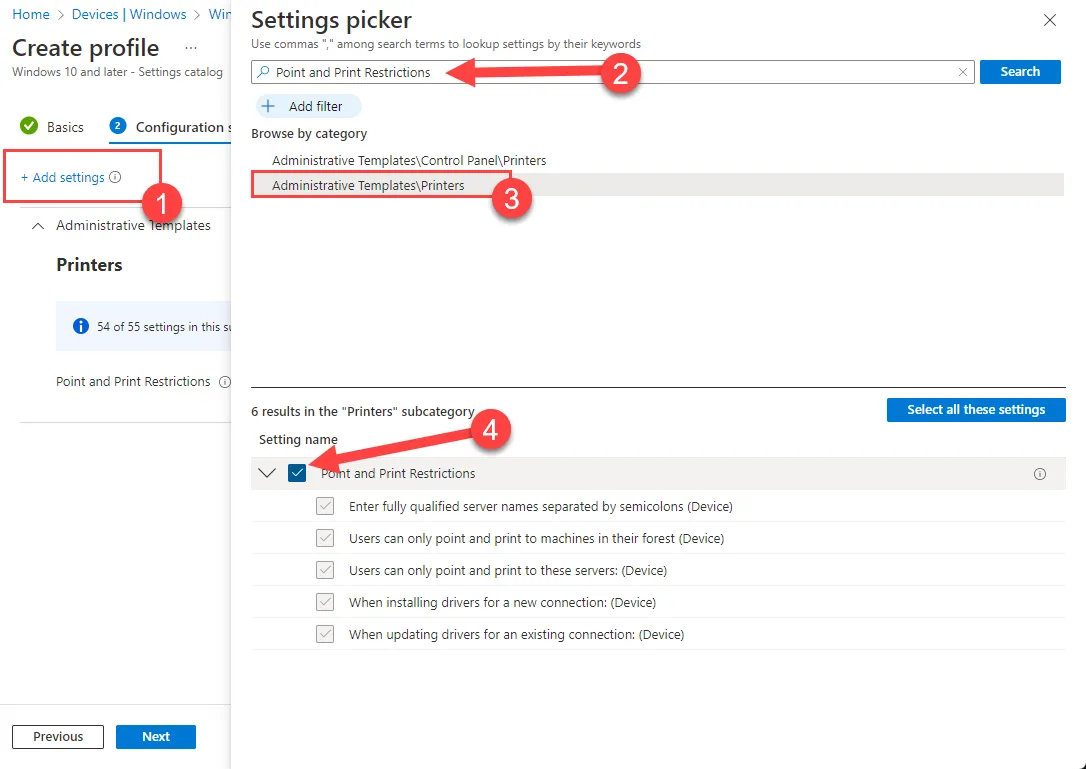
In der Intune Richtline fügst du nun die “Point and Print Restrictions” hinzu. Diese findest du am schnellsten über das Suchfeld.
Achte bei der Auswahl darauf, dass unten in den Resultaten “Device” und nicht “User” steht. Denn Usereinstellungen kann jeder User überschrieben.
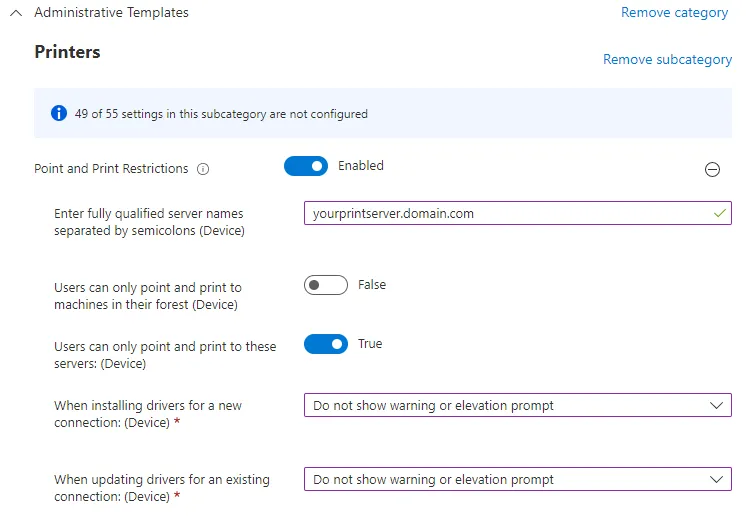
In den Einstellungen aktivierst du nun die “Point and Print Restrictions” und konfigurierst sie gemäss nachstehendem Screenshot.
”yourprintserver.domain.com” ersetzt du mit dem FQDN deines oder deiner Printserver.
Bei mehreren Servern: yourprintserver-1.domain.com;yourprintserver-2.domain.com
Device Installation Restrictions
Zusätzlich zu den oben erstellten Einschränkungen definieren wir auch noch, welche Klasse von Treibern installiert werden darf.
Dazu fügst du entweder in derselben oder einer neuen Richtlinie die Unterkategorie “Allow installation of devices using drivers that match these device setup classes” unter “Device Installation Restrictions” hinzu und aktivierst sie.
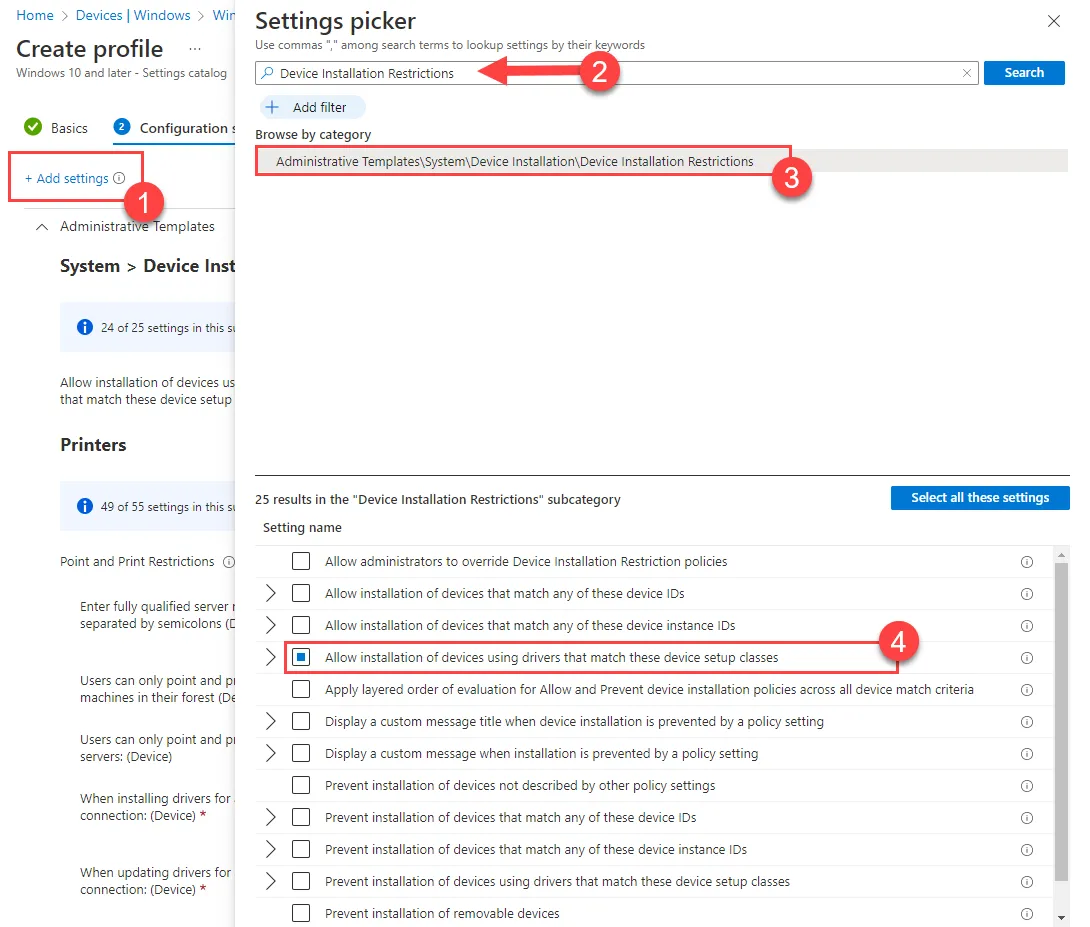
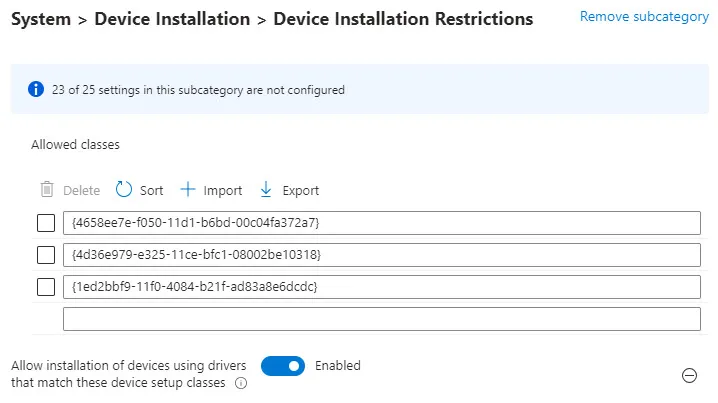
In den “Allowed classes” fügst du nun die der Drucker-Treiber hinzu:
- {4658ee7e-f050-11d1-b6bd-00c04fa372a7}
- {4d36e979-e325-11ce-bfc1-08002be10318}
- {1ed2bbf9-11f0-4084-b21f-ad83a8e6dcdc}
Alle Klassen: System-Defined Device Setup Classes Available to Vendors - Windows drivers | Microsoft Learn
Zum Schluss weist du die Richtlinie(n) noch einer Gruppe zu und speicherst sie ab.
**Möchtest du einen oder mehrere freigegebene Drucker mit Intune verteilen?
**Dann habe ich dir hier einen Artikel dazu: Freigegebene Drucker mit Intune | scloud
Diese Drucker Richtlinien, die ich hier für Intune beschrieben habe, findest du übrigens auch in den klassischen GPOs.